Perkembangan teknologi digital memberikan banyak kemudahan dalam berkomunikasi, bertransaksi, dan mengakses berbagai layanan. Namun, kemudahan ini juga dimanfaatkan oleh pelaku kejahatan siber untuk melakukan phishing. Phishing adalah upaya penipuan dengan cara menyamar sebagai pihak yang dipercaya untuk memperoleh data pribadi, informasi rahasia, atau akses secara ilegal.
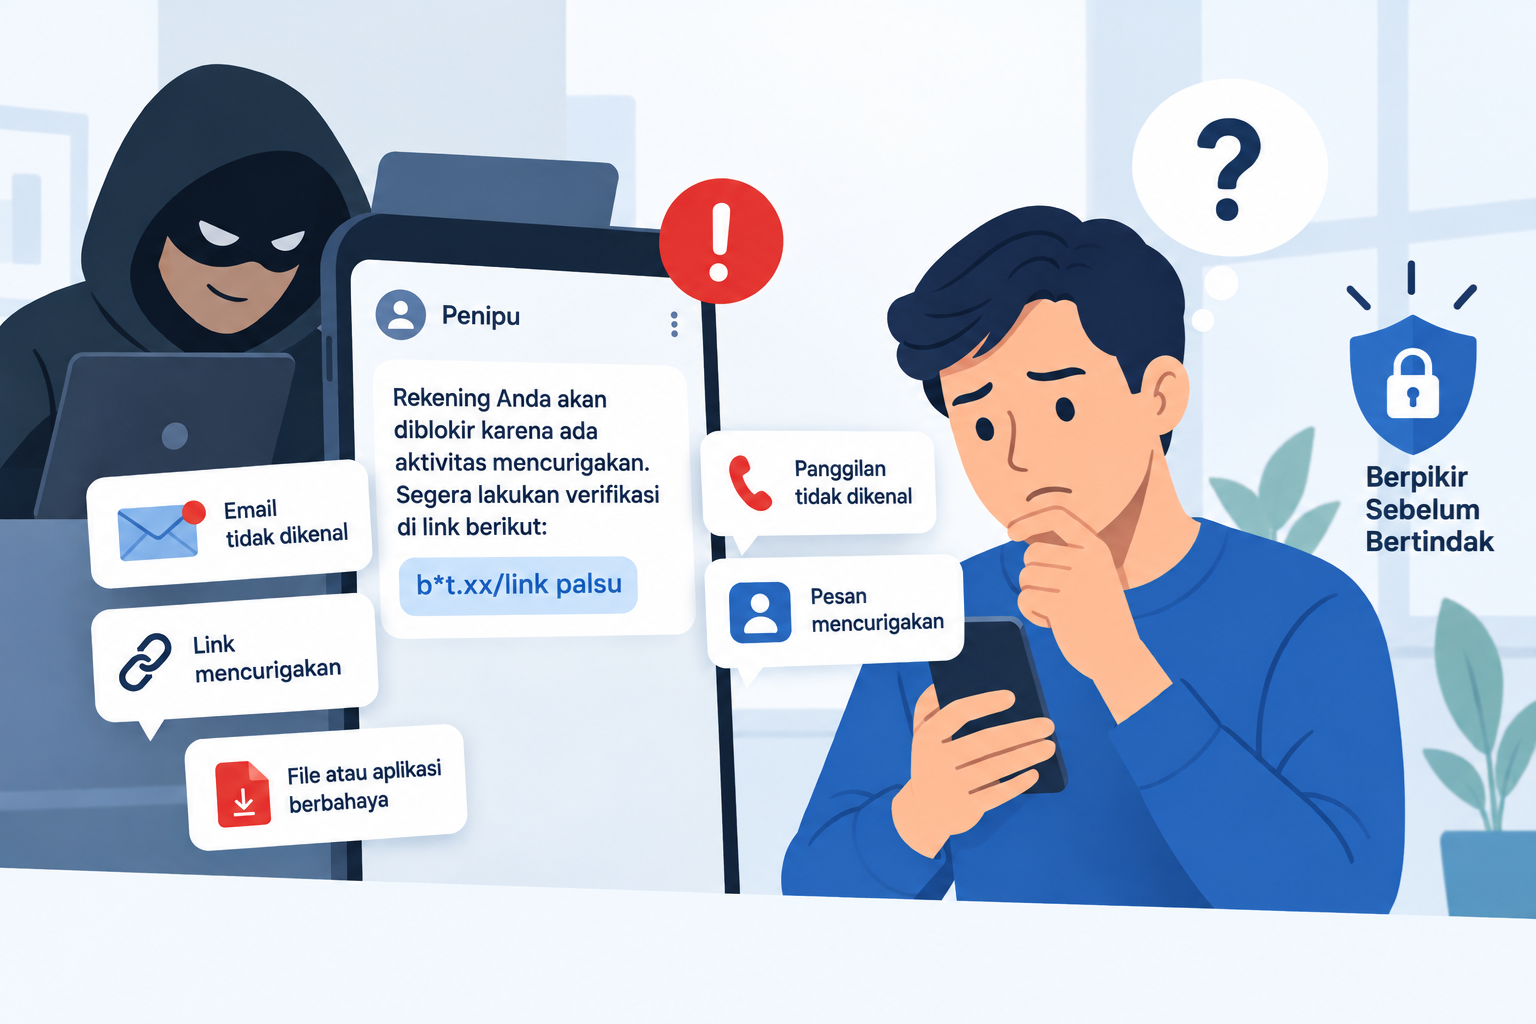
Phishing dapat dilakukan melalui berbagai media, seperti email, SMS, WhatsApp, media sosial, telepon, maupun situs web palsu. Pelaku biasanya membuat komunikasi yang terlihat meyakinkan dengan menggunakan identitas atau tampilan yang menyerupai instansi resmi, seperti bank, instansi pemerintah, perusahaan, maupun pihak yang dikenal korban. Tujuannya adalah mencuri data pribadi dan kredensial, mengambil alih akun, hingga melakukan transaksi tanpa sepengetahuan korban.
Kenali Berbagai Bentuk Phishing
Penipuan melalui phishing terus berkembang mengikuti pola dan kebiasaan masyarakat dalam menggunakan layanan digital, sehingga muncul dalam berbagai bentuk modus, antara lain:
- Email Phishing
Pelaku mengirimkan email yang seolah-olah berasal dari organisasi atau layanan resmi. Korban kemudian diarahkan untuk membuka tautan, mengunduh lampiran, atau memasukkan informasi pribadi seperti data akun dan kata sandi. - Smishing
Smishing merupakan phishing yang dilakukan melalui SMS atau pesan singkat. Pesan dapat berisi informasi mengenai transaksi, hadiah, pengiriman barang, atau pemberitahuan tertentu yang disertai tautan untuk mengarahkan korban ke halaman palsu. - Phishing melalui Aplikasi Pesan Instan (Instant Messaging)
Pelaku memanfaatkan WhatsApp atau aplikasi pesan instan lainnya untuk menghubungi korban secara langsung. Modusnya dapat berupa pemberitahuan palsu, penawaran menarik, permintaan bantuan dana secara mendadak, maupun penyamaran sebagai pihak tertentu yang dikenal korban. - Vishing (Voice Phising)
Vishing atau Voice Phising dilakukan melalui panggilan telepon atau komunikasi suara. Pelaku biasanya mengaku sebagai petugas bank, layanan pelanggan (customer service), atau pihak dari instansi tertentu, lalu berusaha mendapatkan informasi rahasia atau mengarahkan korban melakukan tindakan tertentu, seperti mentransfer dana atau membagikan kode OTP. - Website atau Link Phishing
Pelaku membuat halaman atau situs web palsu yang tampilannya menyerupai layanan resmi. Korban kemudian diarahkan untuk memasukkan username, password, PIN, OTP, atau data penting lainnya yang selanjutnya disalahgunakan oleh pelaku. - Spear Phishing
Berbeda dengan phishing secara umum, spear phishing ditujukan kepada orang atau kelompok tertentu. Pesan dibuat lebih personal dengan memanfaatkan informasi mengenai calon korban sehingga terlihat lebih meyakinkan.
Phishing Memanfaatkan Kondisi Emosional Korban
Phishing tidak hanya memanfaatkan teknologi, tetapi juga memanfaatkan respons emosional seseorang. Pelaku biasanya menyusun pesan atau komunikasi yang dapat memengaruhi emosi korban agar bertindak secara spontan tanpa melakukan pemeriksaan dan verifikasi terlebih dahulu.
Beberapa pendekatan yang umum digunakan antara lain:
- Menciptakan rasa takut, misalnya dengan menyampaikan bahwa rekening akan diblokir, terdapat transaksi mencurigakan, atau korban sedang menghadapi masalah hukum.
- Menimbulkan rasa khawatir atau panik, seperti memberikan informasi bahwa data pribadi atau akun korban sedang bermasalah dan harus segera diperbaiki.
- Membangkitkan rasa senang atau ketertarikan, misalnya dengan menawarkan hadiah, cashback, promo, atau keuntungan tertentu.
- Mendorong rasa terburu-buru, dengan memberikan batas waktu atau menyatakan bahwa suatu tindakan harus segera dilakukan.
- Membangun rasa percaya, dengan mengaku sebagai pihak yang dikenal atau dipercaya, seperti bank, instansi pemerintah, customer service, petugas keamanan, maupun pihak lainnya.
Kondisi emosional tersebut dapat membuat seseorang menjadi kurang berhati-hati dan lebih mudah mengikuti instruksi yang diberikan oleh pelaku.
Lalu Bagaimana Cara Menghindari Phishing?
Terdapat beberapa langkah yang dapat membantu memitigasi risiko menjadi korban phishing, antara lain:
- Periksa dan verifikasi identitas pengirim.
Pelaku mengirimkan email yang seolah-olah berasal dari organisasi atau layanan resmi. Korban kemudian diarahkan untuk membuka tautan, mengunduh lampiran, atau memasukkan informasi pribadi seperti data akun dan kata sandi. - Jangan terburu-buru mengikuti instruksi.
Smishing merupakan phishing yang dilakukan melalui SMS atau pesan singkat. Pesan dapat berisi informasi mengenai transaksi, hadiah, pengiriman barang, atau pemberitahuan tertentu yang disertai tautan untuk mengarahkan korban ke halaman palsu. - Berhati-hati terhadap tautan dan file yang mencurigakan.
Jangan sembarangan membuka tautan atau mengunduh aplikasi maupun file dari sumber yang tidak jelas asal-usulnya. - Jaga kerahasiaan data dan/atau informasi.
Password, PIN, OTP, token, CVV, dan kredensial lainnya merupakan informasi rahasia yang wajib dijaga kerahasiaannya. Jangan pernah memberikannya kepada siapa pun, termasuk pihak yang mengaku dari bank atau instansi resmi. - Jangan memberikan akses ke perangkat.
Hindari melakukan screen sharing (berbagi layar) atau memberikan remote access (akses jarak jauh) ke perangkat Anda kepada siapa pun, termasuk pihak yang mengaku sebagai petugas resmi.
Jangan Biarkan Data dan Akses Anda Jatuh ke Tangan yang Salah!
Dengan meningkatkan kewaspadaan dan kesadaran, kita dapat terhindar dari berbagai modus penipuan phishing. Jangan mudah percaya pada informasi yang mencurigakan, dan selalu verifikasi kebenarannya melalui kanal atau situs resmi bank maupun instansi pemerintah terkait. Jika Anda menerima informasi mencurigakan yang mengatasnamakan BTN, segera hubungi kami melalui kanal resmi berikut:
- BTN Call (Call Center Resmi BTN): 150286 atau 1500286
- Tersedia: 24 jam setiap hari
- WhatsApp BTN Official: +6287771500286 (dua arah), +628111150286 (satu arah)
- Waktu Operasional: Senin – Jumat (08.00 – 17.00 WIB)